
WordPress
Checklist bảo trì WordPress hằng tháng cho doanh nghiệp nhỏ
Cập nhật, sao lưu, kiểm tra bảo mật và hiệu năng — một danh sách ngắn giúp website chạy ổn định mà không cần đội IT riêng.
WordPress 7.1.4 vá hơn chục lỗ hổng bảo mật như RCE, XSS. Giải thích dễ hiểu từng lỗi và cách cập nhật website an toàn.
WordPress 7.1.4 vừa được phát hành ngày 28/10/2026. Đây là một bản vá bảo mật: không có tính năng mới. Bản này sửa hơn chục lỗ hổng mà kẻ xấu có thể lợi dụng để tấn công website. WordPress khuyến nghị tất cả mọi người cập nhật ngay lập tức.
Bạn quản lý website WordPress nhưng không rành kỹ thuật? Bài viết này giải thích bằng ngôn ngữ đời thường: bản cập nhật sửa những gì, rủi ro thực tế ra sao và bạn cần làm gì.
Hãy hình dung website của bạn là một ngôi nhà. Các chuyên gia bảo mật vừa phát hiện vài cánh cửa chưa khóa và vài ổ khóa bị lỗi. WordPress 7.1.4 là người thợ đến sửa toàn bộ những chỗ đó.
Khi một bản vá bảo mật được công bố, danh sách lỗi cũng trở thành thông tin công khai. Nghĩa là kẻ xấu cũng biết website nào chưa cập nhật thì vẫn còn “cửa chưa khóa”. Vì vậy, càng chậm cập nhật, rủi ro càng tăng.
Bạn không cần nhớ từng lỗi. Chỉ cần nắm 5 nhóm chính dưới đây.
RCE (thực thi mã từ xa) là loại lỗi rất nghiêm trọng. Nếu bị khai thác, kẻ xấu có thể chạy mã độc ngay trên máy chủ. Khi đó, không chỉ website mà cả dữ liệu và máy chủ phía sau đều bị ảnh hưởng.
Điểm “may mắn” là lỗi này chỉ khai thác được trong lúc website đang nâng cấp, không phải bất cứ lúc nào, nên cơ hội tấn công hẹp hơn. Tuy vậy, đừng chủ quan: rất nhiều website tự động cập nhật gần như cùng lúc khi có bản mới. Thời điểm nâng cấp vì thế không quá khó đoán. WordPress cũng chưa công bố chi tiết kỹ thuật của lỗi này. Lên bản 7.1.4 là cách để các lần nâng cấp sau không còn rủi ro này.
Đây là nhóm lỗi chiếm số lượng nhiều nhất. Hiểu nôm na, kẻ xấu có thể “giấu” một đoạn mã độc vào nội dung website, ví dụ trong khối hình ảnh, danh sách phát, danh mục, phân trang bình luận, tên đăng nhập hay yêu cầu xóa dữ liệu cá nhân. Khi người khác mở trang đó, kể cả quản trị viên, đoạn mã sẽ tự chạy. Nó có thể đánh cắp thông tin hoặc chiếm quyền quản trị.
Một lỗi trong thành phần Interactivity API có thể bị lợi dụng để làm website chậm hoặc ngừng hoạt động (tấn công từ chối dịch vụ).
WordPress làm mới danh sách “chứng chỉ gốc” do chứng chỉ của eMudhra bị thu hồi. Chứng chỉ gốc giúp website kết nối an toàn với các dịch vụ khác qua Internet.
Đáng chú ý, trong danh sách những người phát hiện lỗi có hai chuyên gia từ VietSunshine Cyber Security của Việt Nam.
Nếu website đã bật tự động cập nhật, WordPress sẽ tự cài bản mới. Dù vậy, bạn vẫn nên vào kiểm tra phiên bản như bước 5.
Muốn website luôn an toàn mà không phải nhớ từng bản vá? Tham khảo checklist bảo trì WordPress hằng tháng cho doanh nghiệp nhỏ.
Đây là bản vá nhỏ, chủ yếu sửa lỗi bảo mật nên rủi ro thấp. Tuy nhiên, bạn vẫn nên sao lưu trước khi cập nhật, nhất là với website bán hàng hoặc dùng nhiều plugin.
WordPress đang đưa các bản vá này về các phiên bản cũ (từ 4.7 trở lên), và sẽ phát hành dần khi sẵn sàng. Tuy nhiên, chỉ phiên bản mới nhất được hỗ trợ đầy đủ. Cách an toàn nhất vẫn là nâng cấp lên bản mới nhất.
WordPress 7.1.4 là bản vá bảo mật bạn không nên bỏ qua. Chỉ mất vài phút để sao lưu và cập nhật, nhưng giúp website tránh được nhiều rủi ro. Hãy làm ngay hôm nay.
Lập trình viên full-stack
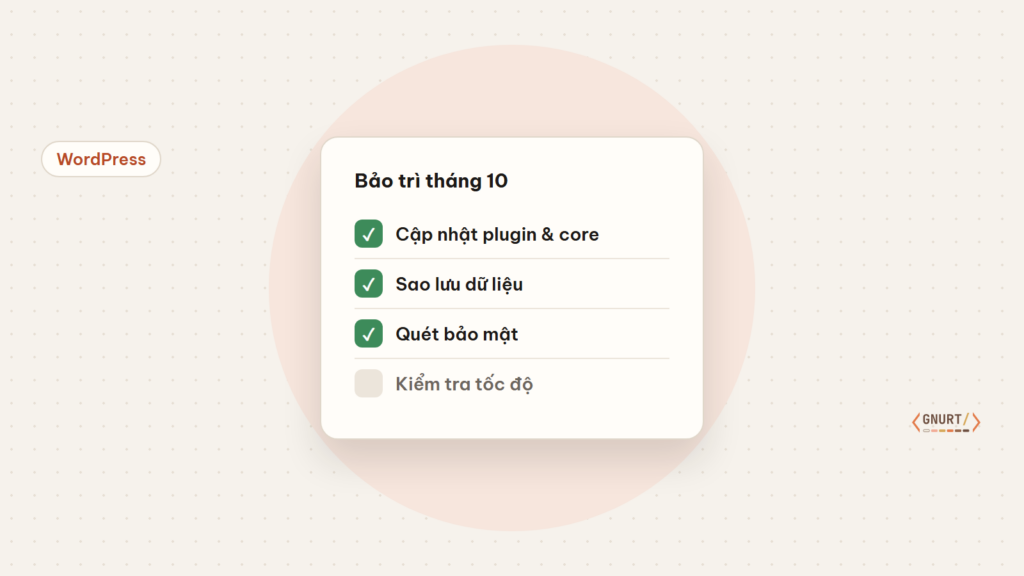
Cập nhật, sao lưu, kiểm tra bảo mật và hiệu năng — một danh sách ngắn giúp website chạy ổn định mà không cần đội IT riêng.
Khi sử dụng Muse AI, bạn sẽ được yêu cầu xác minh độ tuổi trước khi dùng đầy đủ tính năng. Một cách phổ biến là xác minh bằng thẻ tín dụng hoặc thẻ thanh toán quốc tế, và bạn sẽ bị trừ 1$ để kiểm tra thẻ. Tuy nhiên, bạn vẫn có thể xác...
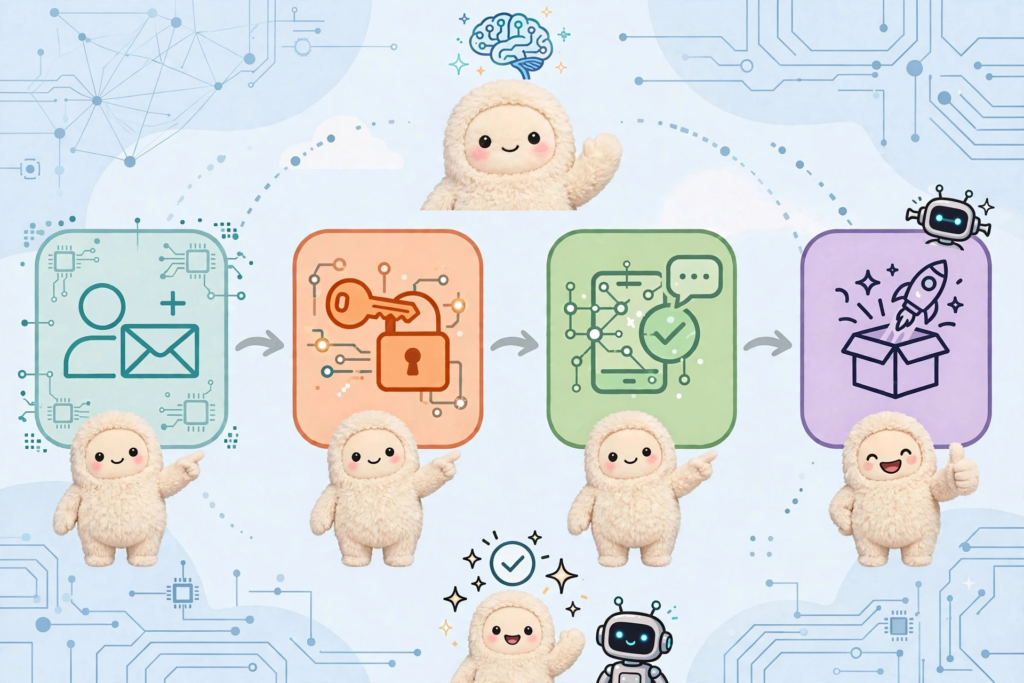
Hướng dẫn cách đăng ký tài khoản Muse AI – trợ lý AI của Meta – cho người dùng ở các quốc gia chưa được hỗ trợ, kèm mã mời Z1XUL4 giúp cả hai bên nhận 1 tỷ token.